
Réponse à incident
Investigation forensic (analyse numérique)
Rappel sous 4 h ouvrées, lun.-ven. 9 h-18 h. Appel de cadrage gratuit et sans engagement.
- Dès 4 500 € HT
- Intervenant nommé dans la proposition, CV joint
- Aucune licence revendue
- Rappel sous 4 h ouvrées
Réponse à incident · 01
Reconstituer la chronologie
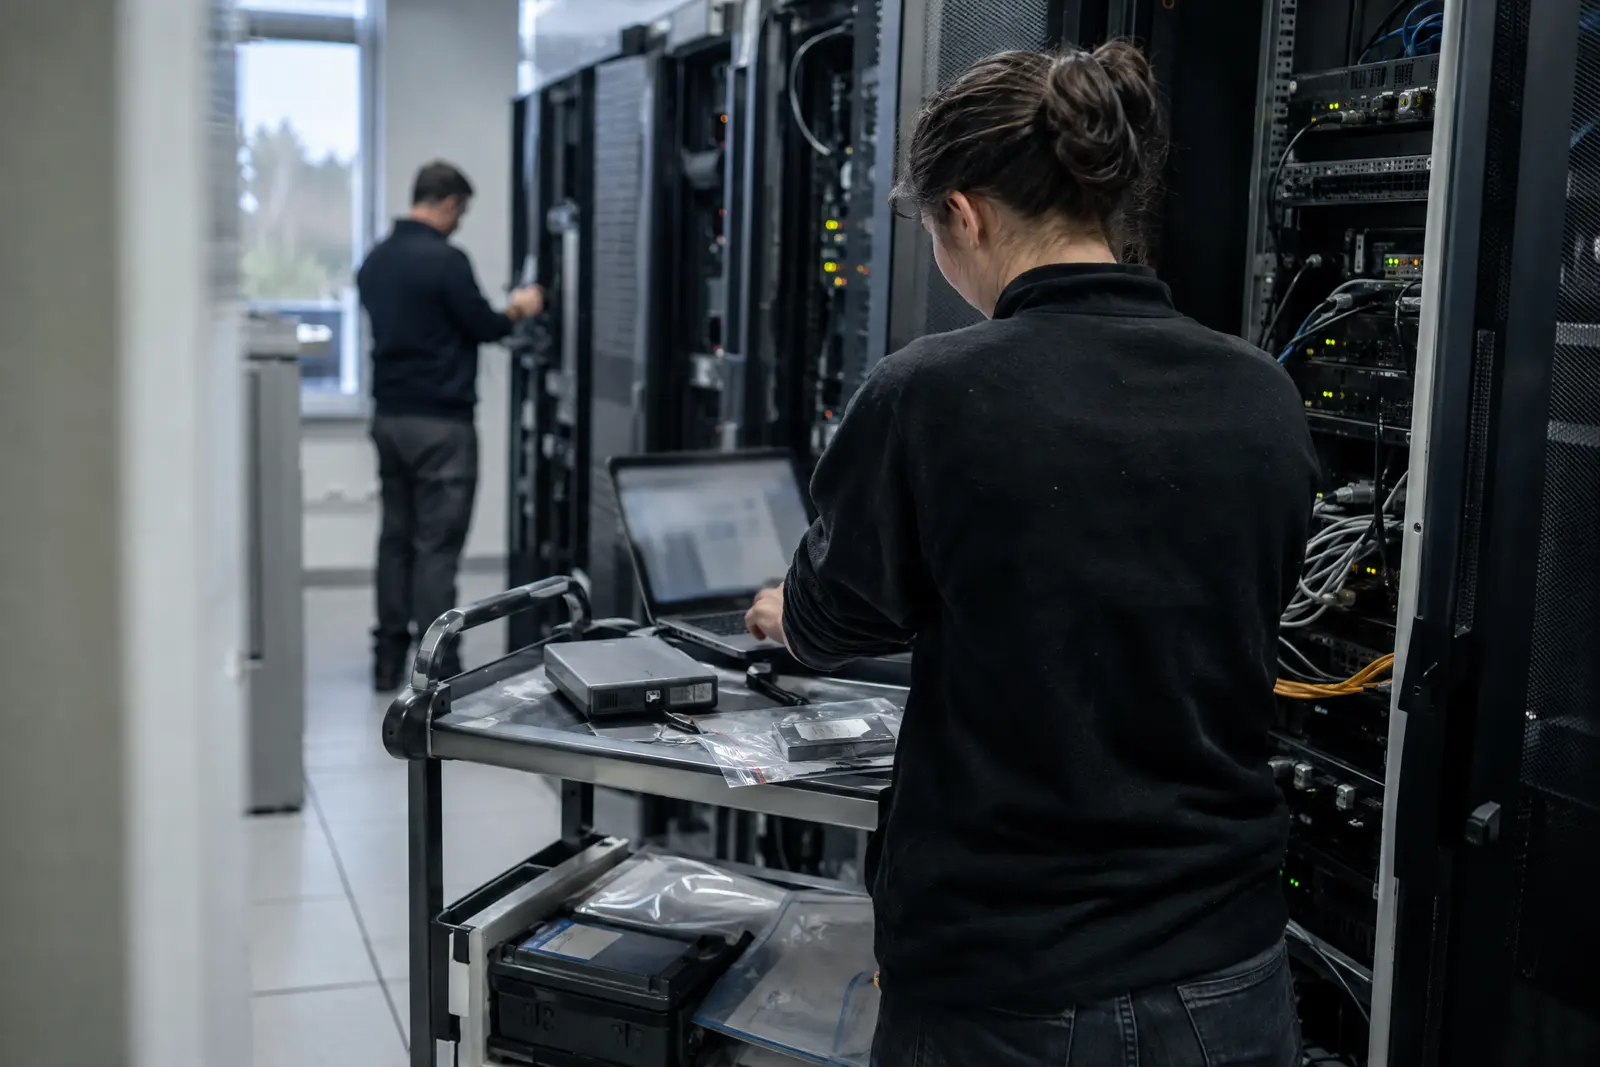
L'analyse forensic exploite les traces laissées par l'attaquant : journaux système et applicatifs, images disque, mémoire vive, artefacts d'exécution. En les croisant, nous établissons une chronologie précise (point d'entrée, déplacements, élévation de privilèges, sortie de données) et identifions la première machine compromise.
Réponse à incident · 02
Des preuves documentées
Chaque élément est collecté et conservé selon une chaîne de conservation des preuves : prélèvement documenté, empreintes cryptographiques, horodatage, scellés numériques. Cette rigueur facilite l'usage des constats par un assureur ou un tribunal, qui reste seul juge de leur recevabilité, et fiabilise les indicateurs de compromission utilisés pour la détection.
Acquisition des disques et de la mémoire, intégrité vérifiée.
Analyse des journaux et corrélation de plusieurs sources.
Reconstruction de la chronologie et du périmètre de compromission.
Extraction et qualification d'indicateurs de compromission réutilisables.
Réponse à incident · 03
Levée de doute ou investigation complète
La levée de doute (à partir de 4 500 € HT, 3 à 5 jours) porte sur un périmètre restreint, 1 à 3 machines ou une messagerie : elle qualifie la compromission, donne une première chronologie et décide, avec vous, s'il faut aller plus loin. L'investigation complète, après un incident majeur, couvre plusieurs systèmes et se facture 950 € HT par jour ; le budget est estimé dans la proposition et réévalué en cours de route.
Déroulé
Comment se déroule la prestation
Durée type : 3 à 5 jours (levée de doute). Les dates exactes figurent dans la proposition, avec le nom de l'intervenant.
- 01
Appel
Appel au 02 43 25 99 59, lun.-ven. 9 h-18 h : qualification de l'incident et premiers gestes à faire.
- 02
Mobilisation
Bon de commande court, puis intervention à distance ou sur site : confinement sans détruire les preuves.
- 03
Investigation
Collecte et analyse des traces pour établir le point d'entrée, la chronologie et le périmètre touché.
- 04
Éradication et reprise
Suppression des accès de l'attaquant, restauration sur des bases saines, durcissement.
- 05
Retour d'expérience
Rapport d'incident, indicateurs de compromission, plan pour éviter que cela recommence.
Le pôle Réponse à incident
La vue d'ensemble du pôle et les prestations voisines, avec leurs prix hors taxes.
Nos guides sur le sujet
Questions fréquentes
L'analyse forensic peut-elle se faire sans arrêter la production ?
Les prélèvements se font le plus souvent sur des copies, sans interrompre les systèmes sains. Sur les machines compromises, l'ordre de collecte (la mémoire vive d'abord, car elle disparaît à l'extinction) est arbitré avec le confinement.
Combien de temps prend une investigation ?
3 à 5 jours pour une levée de doute. Une investigation complète après une compromission étendue de l'annuaire prend plusieurs semaines ; nous analysons d'abord les systèmes critiques pour vous donner au plus vite les éléments qui conditionnent vos décisions.
Un appel de 20 minutes suffit pour cadrer votre besoin
Nous rappelons sous 4 h ouvrées, du lundi au vendredi, de 9 h à 18 h. La proposition écrite suit sous 48 h ouvrées : périmètre, prix, dates, nom et CV de l'intervenant.