
Menace dominante
Rançongiciel par l'IT, automates exposés
Textes
NIS2 à venir, CRA, règlement Machines
Le contexte
Des systèmes conçus pour durer, pas pour être attaqués
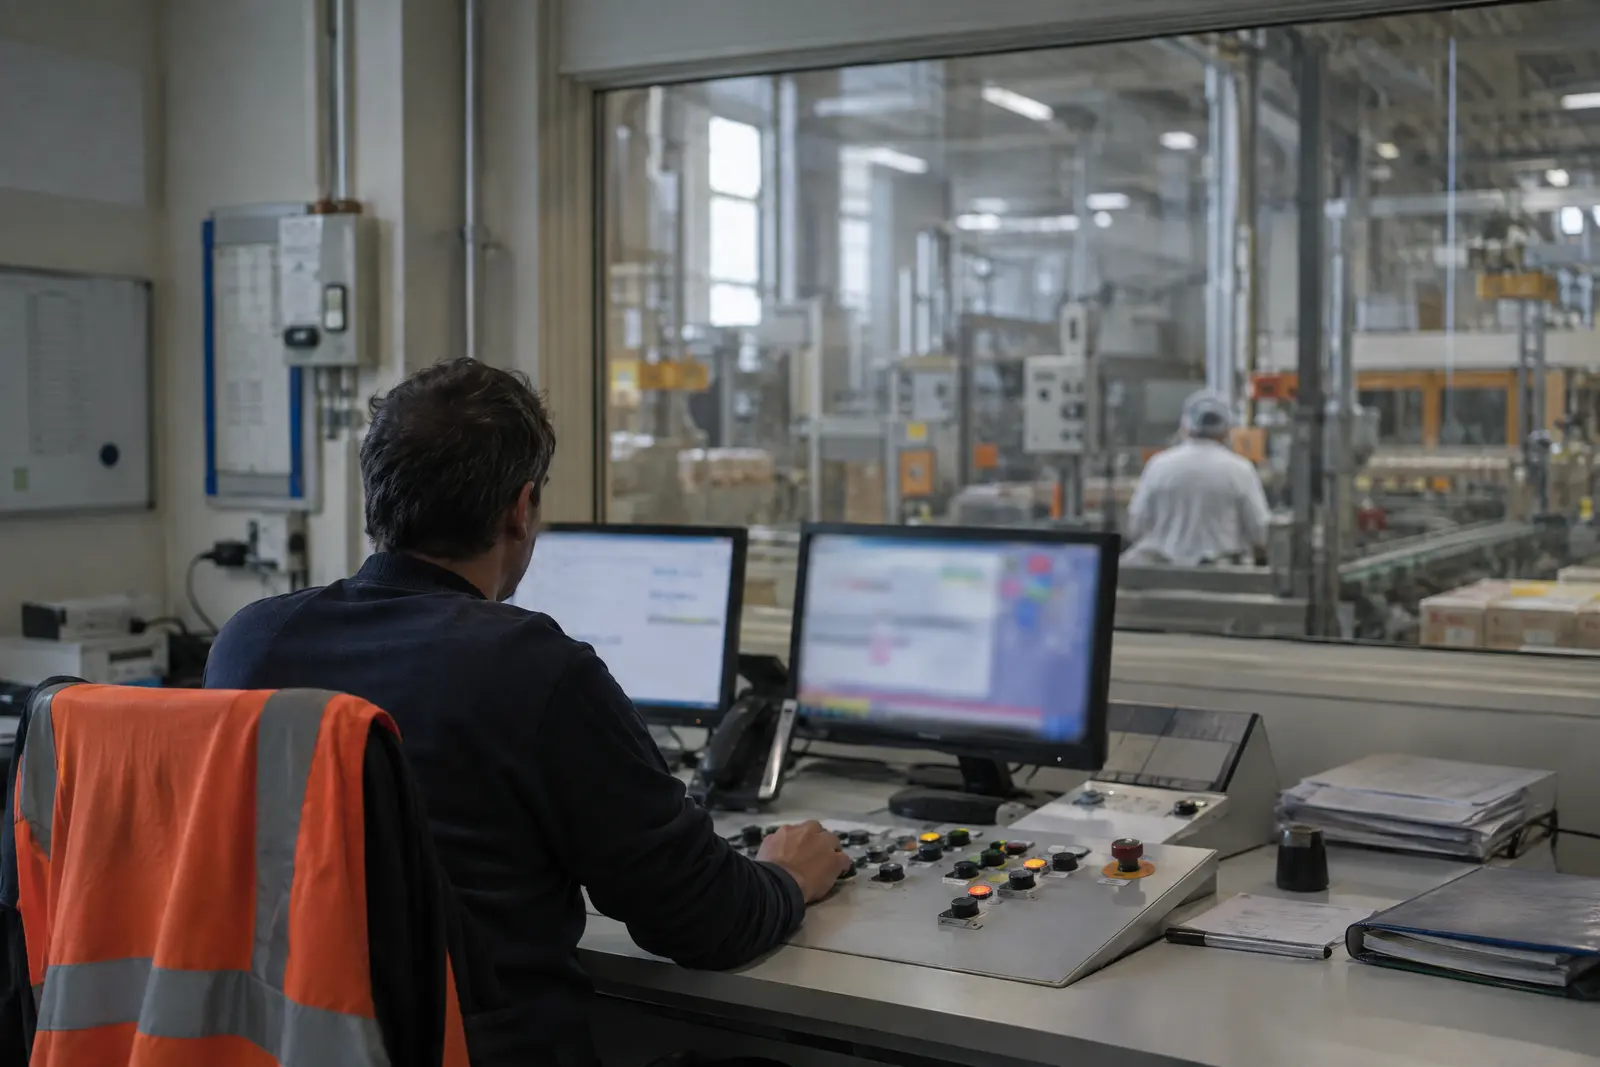
Automates, supervisions (SCADA) et postes d'ingénierie utilisent souvent des protocoles sans authentification et des systèmes qu'on ne peut pas corriger sans arrêter la ligne. La convergence avec l'informatique de gestion, la télémaintenance et le cloud les a exposés. Et un arrêt de production d'origine cyber commence souvent côté informatique de gestion, quand le chiffrement de l'ERP empêche de planifier, tracer ou expédier.
128
compromissions par rançongiciel portées à la connaissance de l'ANSSI en 2025[1]
11/09/2026
début du signalement obligatoire des vulnérabilités exploitées (CRA)[3]
20/01/2027
application du règlement Machines et de ses exigences cyber[4]
Les menaces
Ce qui vise votre secteur
- 01
Le rançongiciel par l'informatique de gestion
Les PME, TPE et ETI représentaient 48 % des victimes de rançongiciel recensées par l'ANSSI en 2025. L'ANSSI souligne que ces attaques peuvent interrompre des chaînes de production et les services fournis par la victime.[1]
- 02
Les automates exposés sur Internet
L'ANSSI traite depuis 2024 de multiples signalements de groupes hacktivistes qui visent des automates dont l'interface de gestion est exposée sans authentification ou avec un mot de passe par défaut, notamment dans les énergies renouvelables et l'eau. Cet accès peut permettre d'agir sur des vannes ou des turbines.[1]
- 03
La télémaintenance et les accès des fournisseurs
Modems, VPN d'intégrateurs, logiciels d'accès à distance installés pour un dépannage puis oubliés : ce sont des portes d'entrée directes vers le réseau industriel, rarement inventoriées.
- 04
Le sabotage
En Ukraine, des codes de sabotage visent toujours les infrastructures critiques ; l'ANSSI rappelle que ces capacités peuvent être employées hors d'Ukraine.[1]
Les obligations
Ce que la réglementation vous demande
État des textes au . Votre situation exacte dépend de votre activité et de votre taille : nous la vérifions avec vous.
- Loi en discussion
NIS2 : énergie, eau, fabrication, agroalimentaire
L'énergie, l'eau et les transports figurent à l'annexe I de la directive ; la fabrication (équipements électriques, machines, véhicules, produits électroniques, dispositifs médicaux), la chimie et l'agroalimentaire à l'annexe II. Au-delà de 50 salariés, ou de 10 M€ de chiffre d'affaires et de bilan, vous serez probablement concerné une fois la loi française votée.
- En vigueur
Cyber Resilience Act pour vos produits
Si vous fabriquez des produits comportant des éléments numériques (automates, capteurs connectés, logiciels), vous devez signaler les vulnérabilités activement exploitées depuis le 11 septembre 2026 ; l'ensemble des exigences s'applique le 11 décembre 2027.
- Date fixée
Règlement Machines
Applicable le 20 janvier 2027, le règlement (UE) 2023/1230 ajoute des exigences de protection contre la corruption et de sûreté des systèmes de commande face aux actions malveillantes.
- Selon votre situation
OIV : le régime de la LPM
Si votre site exploite des systèmes d'importance vitale, les règles sectorielles de la LPM s'appliquent déjà, avec des audits réservés à des prestataires qualifiés PASSI. AOCSI n'est pas qualifié PASSI à ce jour.
Pour décider
Intervenir sans arrêter la production
Un audit ne doit pas créer l'incident qu'il cherche à prévenir. Nos règles d'intervention en environnement industriel :
- Cartographie avant tout test : zones et conduits au sens de l'IEC 62443, flux réels entre IT et OT, accès des fournisseurs.
- Tests actifs uniquement hors production, sur une fenêtre de maintenance ou un banc de test, avec l'accord écrit du responsable de site ; en production, analyse passive des flux.
- Priorité aux mesures qui ne touchent pas aux automates : cloisonnement, contrôle des accès distants, sauvegarde des programmes et des configurations.
- Des livrables lisibles par les automaticiens comme par la direction : risques classés, plan d'action par site.
- Financements : renseignez-vous auprès de votre région et de Bpifrance (Diag Cybersécurité) avant de lancer un projet.
Par où commencer
Les prestations que nous conseillons
Prix publics, hors taxes. Le nom et le CV de l'intervenant figurent dans la proposition, avant signature.
Questions fréquentes
Les questions des industriels
Testez-vous les automates en production ?
Non. Un scan mal calibré peut faire tomber un automate ancien. En production, nous analysons les flux de façon passive ; les tests actifs se font sur une fenêtre de maintenance ou sur un banc de test, avec l'accord écrit du responsable de site.
L'IEC 62443 est-elle obligatoire ?
Non, c'est une norme volontaire. Elle est toutefois devenue la référence commune entre exploitants, intégrateurs et fabricants, et de nombreux donneurs d'ordre s'y réfèrent dans leurs cahiers des charges.
Notre réseau industriel est isolé : sommes-nous protégés ?
Rarement autant qu'on le pense : télémaintenance, clés USB, postes d'ingénierie reliés aux deux réseaux, passerelles oubliées. Un audit d'architecture vérifie l'isolement réel.
Le Cyber Resilience Act nous concerne-t-il ?
Si vous mettez sur le marché européen des produits comportant des éléments numériques, oui : signalement des vulnérabilités activement exploitées depuis le 11 septembre 2026, conformité complète au 11 décembre 2027. Si vous êtes seulement utilisateur de ces produits, il vous protège indirectement.
Sources (4)Afficher
Nos pôles utiles à votre secteur
Chaque pôle regroupe des prestations à prix publics.
Parlons de votre situation.
Décrivez votre besoin : la proposition indique le périmètre, le prix et le nom de l'intervenant.
Ou appelez le 02 43 25 99 59 (lun.-ven. 9 h-18 h), ou réservez un appel de 20 min (nouvel onglet).